Montar um homelab ou ter um servidor doméstico (seja em um mini PC, Raspberry Pi ou em um servidor rodando Proxmox VE) abre um universo de possibilidades: você pode hospedar seus próprios serviços, gerenciar instâncias Docker, controlar automações residenciais no Home Assistant e acessar impressoras 3D ou storages NAS. No entanto, o grande gargalo sempre surge quando você sai de casa: como acessar todos esses dispositivos com segurança pela internet?
As abordagens tradicionais costumam trazer grandes dores de cabeça:
- Abrir portas no roteador (Port Forwarding): Expõe seus serviços diretamente a scanners de portas e robôs maliciosos na internet aberta.
- CGNAT (Carrier-Grade NAT): A maioria das operadoras de internet banda larga modernas não fornece mais um endereço IPv4 público e estático, tornando o redirecionamento de portas inviável sem contratar planos empresariais caros.
- Configurar WireGuard ou OpenVPN manual: Exige gerenciar arquivos de chaves criptográficas em cada cliente, configurar DDNS e lidar com regras complexas de roteamento e firewall.
- Instalar o cliente VPN em todos os nós: Dispositivos embarcados como impressoras 3D (Klipper/OctoPrint), interfaces de gerenciamento fora de banda (IPMI/iDRAC), câmeras de segurança IP ou smart TVs simplesmente não permitem instalar clientes de VPN de terceiros.
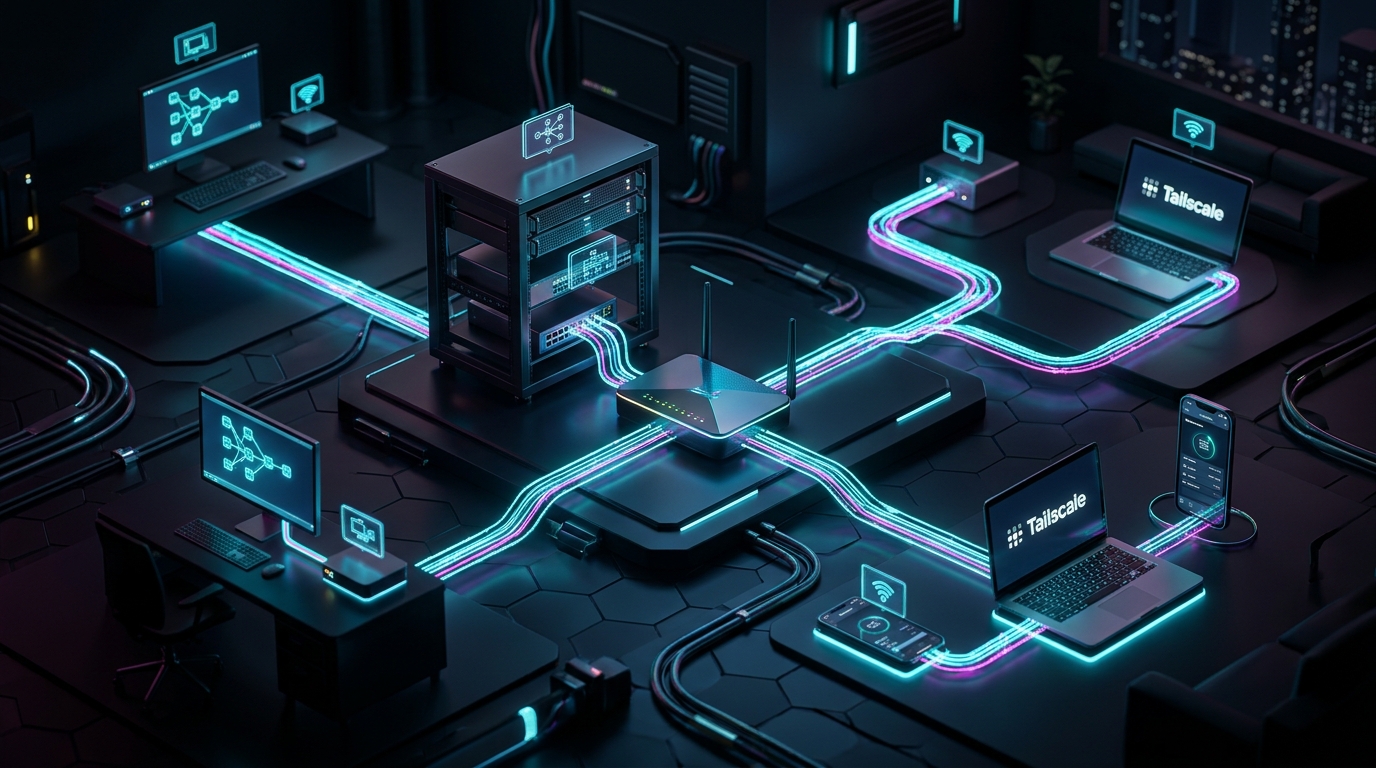
É aqui que o recurso de Subnet Router (Roteador de Sub-rede) do Tailscale brilha como a solução definitiva da computação em malha (mesh VPN). Com ele, você instala o Tailscale em uma única máquina Linux da sua rede doméstica e ela passa a agir como um gateway seguro. A partir do seu notebook ou smartphone em qualquer lugar do mundo, você digita o IP local da sua casa (como 192.168.1.150) e acessa o dispositivo instantaneamente, sem precisar de portas abertas e com tráfego criptografado de ponta a ponta.
O que é e como funciona um Subnet Router no Tailscale?
O Tailscale é construído sobre o protocolo WireGuard, um dos padrões de criptografia de rede mais rápidos e modernos do mundo. Ele cria uma rede virtual privada em malha (chamada de Tailnet) onde todos os dispositivos conectados comunicam-se de forma direta através de técnicas sofisticadas de NAT traversal (atravessamento de firewall).
Quando você transforma uma máquina em Subnet Router, ela anuncia para a sua Tailnet que possui uma rota de acesso para a faixa de IPs da sua rede local física (por exemplo, 192.168.1.0/24). Sempre que outro aparelho da sua Tailnet (como o seu laptop no trabalho) tentar se comunicar com um endereço nessa faixa, o Tailscale direciona os pacotes criptografados até o Subnet Router, que encaminha o tráfego na rede local e devolve a resposta.
Passo 1: Habilitar o Roteamento de Pacotes no Kernel Linux
Para que o Linux possa encaminhar pacotes de rede entre interfaces diferentes (da interface virtual tailscale0 para a sua placa de rede física eth0 ou enp3s0), é obrigatório habilitar o IP Forwarding no kernel do sistema operacional.
No seu servidor Linux (Debian, Ubuntu ou Proxmox), crie um arquivo de configuração sysctl:
echo 'net.ipv4.ip_forward = 1' | sudo tee /etc/sysctl.d/99-tailscale.conf
echo 'net.ipv6.conf.all.forwarding = 1' | sudo tee -a /etc/sysctl.d/99-tailscale.conf
Aplique as alterações imediatamente sem reiniciar o sistema:
sudo sysctl -p /etc/sysctl.d/99-tailscale.confVerifique se o retorno exibiu 1 para ambas as opções. Se sim, o encaminhamento de pacotes está ativo.
Passo 2: Instalar o Tailscale no Servidor
A instalação do Tailscale no Linux é extremamente simples e mantida pela própria equipe do projeto através do script oficial:
curl -fsSL https://tailscale.com/install.sh | shO instalador detectará sua distribuição, adicionará o repositório assinado via GPG e habilitará o serviço no systemd.
Passo 3: Iniciar o Tailscale Anunciando a Sub-rede Local
Agora vem o comando principal. Você deve identificar a faixa de IP da sua rede doméstica (normalmente 192.168.1.0/24, 192.168.0.0/24 ou 10.0.0.0/24) e informá-la na flag --advertise-routes:
sudo tailscale up --advertise-routes=192.168.1.0/24 --accept-dns=falseO terminal exibirá uma URL de autenticação única (ex: https://login.tailscale.com/a/...). Copie o link, abra no seu navegador e faça login com a sua conta para autorizar o nó na sua rede privada.
Passo 4: Aprovar as Rotas no Painel Administrativo da Tailscale
Por motivos de segurança estrita, o Tailscale não começa a rotear o tráfego da rede física automaticamente; você precisa autorizar a rota no painel web:
- Acesse o painel oficial em Tailscale Admin Console.
- Localize o servidor que você acabou de configurar na lista de máquinas.
- Você verá um selo de aviso indicando que a máquina possui Subnets pendentes de aprovação.
- Clique no menu de três pontos (
...) à direita da máquina e selecione Edit route settings. - Marque a caixa de seleção ao lado da rota anunciada (ex:
192.168.1.0/24) e clique em Save.
Passo 5: Testando a Conexão Remota na Prática
A configuração está concluída! Para comprovar que tudo está funcionando:
- Pegue o seu smartphone, desconecte do Wi-Fi da sua residência e fique apenas na rede móvel (4G/5G).
- Abra o aplicativo do Tailscale no celular e ative a VPN.
- Abra o navegador do celular e digite o endereço IP local de qualquer dispositivo da sua casa (exemplo: a interface web do seu Proxmox em
https://192.168.1.200:8006ou a câmera IP emhttp://192.168.1.50).
A página carregará perfeitamente como se você estivesse conectado no cabo de rede da sua sala! No Windows e macOS, clientes Tailscale recebem as rotas anunciadas automaticamente por padrão. Caso esteja usando um cliente Linux remoto, certifique-se de iniciar o cliente com a flag tailscale up --accept-routes.
Boas Práticas e Recursos Adicionais para 2026
- Desative a expiração de chave do servidor: No painel do Tailscale, desative a opção Key Expiry para o seu Subnet Router. Dessa forma, você nunca perderá o acesso remoto por expiração de credenciais após 180 dias.
- Exit Node Opcional: Você pode transformar o mesmo servidor em um Exit Node adicionando
--advertise-exit-node. Isso permite rotear 100% da sua internet pelo seu homelab quando estiver conectado em redes Wi-Fi públicas de cafeterias ou aeroportos. - Redundância com Alta Disponibilidade (HA): Se você tiver dois mini PCs em casa, configure o Subnet Router em ambos anunciando a mesma faixa. O Tailscale implementa failover automático transparente caso um dos servidores seja desligado.
Conclusão
O recurso de Subnet Router do Tailscale redefine o padrão de produtividade e segurança para entusiastas de homelab e profissionais de TI. Sem abrir portas em roteadores, sem configurações manuais de certificados e sem os limites do CGNAT, você tem uma ponte criptografada direta para todos os seus equipamentos locais na palma da sua mão.